
JRCA承認ISMSフォーマル研修(ISMS審査員登録のための研修コース)
- 講座レベル3
- DX推進スキル標準(DSS-P)
- ITスキル標準(ITSS)
- ITSS+
講座情報
1.講座の狙い・目的
本研修は、ISO/IEC 27001(ISMS)審査員の力量を育成するための専門講座です。
第三者審査のみならず、組織内での活用を想定した実務的なカリキュラムで構成されています。
①実務能力の向上:内部監査やマネジメントレビューの推進など、組織運用の要となる基礎知識を習得します。
②監査スキルの習得:JIS Q 19011に準拠し、第一者から第三者まであらゆる監査に対応できる実技技能を養います。
③キャリア開発・証明:JRCA登録を通じて、コンサルタントや監査受託といった関連事業における専門性を第三者的に証明できます。
2.開催の制約条件
①学習時間:座学・実技を含め計40時間以上の受講が必須です(全日程出席が必要)。
②実施期間:分割開催も可能ですが、コース開始から最終日までを30日以内に収める必要があります。
③開催形式:オープンコースは1名から、インハウス開催は4名以上の受講生で実施可能です。
④認定:最終日のJRCA筆記試験に合格することで「合格修了証」が発行され、資格登録の手続きに進めます。
3.学習項目
①規格・制度の理解:ISMS評価制度とISO/IEC 27001:2022規格の解説。
②リスクマネジメント:リスク特定から対応に至るプロセスと実戦的な演習。
③管理策:附属書Aに基づく情報セキュリティ管理策の選択と実装。
④監査指針と実技:ISO/IEC 19011に基づいた監査準備・実施、コミュニケーション、不適合・改善の機会記述、最終会議の手法。
4.学習の流れ
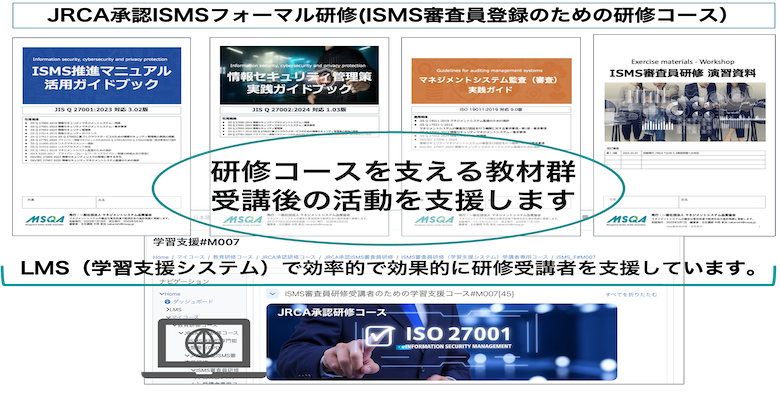
研修は主に以下のステップで進行します。
①座学講義:ISMS構造、リスクマネジメント、附属書A等の知識を体系的に学習します。
②監査演習:ロールプレイを通じ、監査準備から所見の記述まで、監査員に必要な実務技能を磨きます。
③試験・評価:最終日に実技のまとめとJRCA筆記試験を行い、習得度を評価します。
本研修は、ISO/IEC 27001(ISMS)審査員の力量を育成するための専門講座です。
第三者審査のみならず、組織内での活用を想定した実務的なカリキュラムで構成されています。
①実務能力の向上:内部監査やマネジメントレビューの推進など、組織運用の要となる基礎知識を習得します。
②監査スキルの習得:JIS Q 19011に準拠し、第一者から第三者まであらゆる監査に対応できる実技技能を養います。
③キャリア開発・証明:JRCA登録を通じて、コンサルタントや監査受託といった関連事業における専門性を第三者的に証明できます。
2.開催の制約条件
①学習時間:座学・実技を含め計40時間以上の受講が必須です(全日程出席が必要)。
②実施期間:分割開催も可能ですが、コース開始から最終日までを30日以内に収める必要があります。
③開催形式:オープンコースは1名から、インハウス開催は4名以上の受講生で実施可能です。
④認定:最終日のJRCA筆記試験に合格することで「合格修了証」が発行され、資格登録の手続きに進めます。
3.学習項目
①規格・制度の理解:ISMS評価制度とISO/IEC 27001:2022規格の解説。
②リスクマネジメント:リスク特定から対応に至るプロセスと実戦的な演習。
③管理策:附属書Aに基づく情報セキュリティ管理策の選択と実装。
④監査指針と実技:ISO/IEC 19011に基づいた監査準備・実施、コミュニケーション、不適合・改善の機会記述、最終会議の手法。
4.学習の流れ
研修は主に以下のステップで進行します。
①座学講義:ISMS構造、リスクマネジメント、附属書A等の知識を体系的に学習します。
②監査演習:ロールプレイを通じ、監査準備から所見の記述まで、監査員に必要な実務技能を磨きます。
③試験・評価:最終日に実技のまとめとJRCA筆記試験を行い、習得度を評価します。
| 受講料 | 有料 |
|---|---|
| 標準学習時間 | 40時間 |
| 修了証発行 | あり |
| 受講形態 | 通学制(一部オンラインを含む) |
| 開催地情報 | 東京都台東区台東 |
| 申込み受付対象 |
個人・法人 |
| 団体申込み |
あり |
| 法人請求 |
あり 請求書による振り込みとなります。 |
受講対象者
・自社のセキュリティ担当・ISMS事務局員・部門管理者
・内部監査や委託先監査(第1者・第2者監査)の力量を高めたい方
・将来的にISMS審査員やコンサルタントとして活躍したい方
・個人・法人問わず、基礎から体系的にISMSを学びたい方
学習できるデジタルスキル
本研修では、ISO/IEC 27001に基づき、組織全体の情報資産を保護するためのアクセス制御や暗号化といった情報セキュリティ管理の基盤知識を体系的に習得できます。また、サイバー攻撃やデータ漏洩などの脅威に対するデジタルリスクアセスメント(特定・分析・評価)の手法や、関連する法規制の知識も身につきます。さらに、JIS Q 19011に準拠した監査技法を通じて、ITシステムやセキュリティ運用の適合性・有効性を客観的に評価・検証する実践的なスキルを学ぶことが可能です。
試験・検定・資格
- JRCA ISMS(JIS Q 27001)審査員補
必要となる前提知識
ISMSの基本用語・自組織の情報セキュリティ方針を理解し、日常業務において情報資産を定められたルール通りに取り扱うことができる方、同等レベルの知識をお持ちの方を対象とします。
